
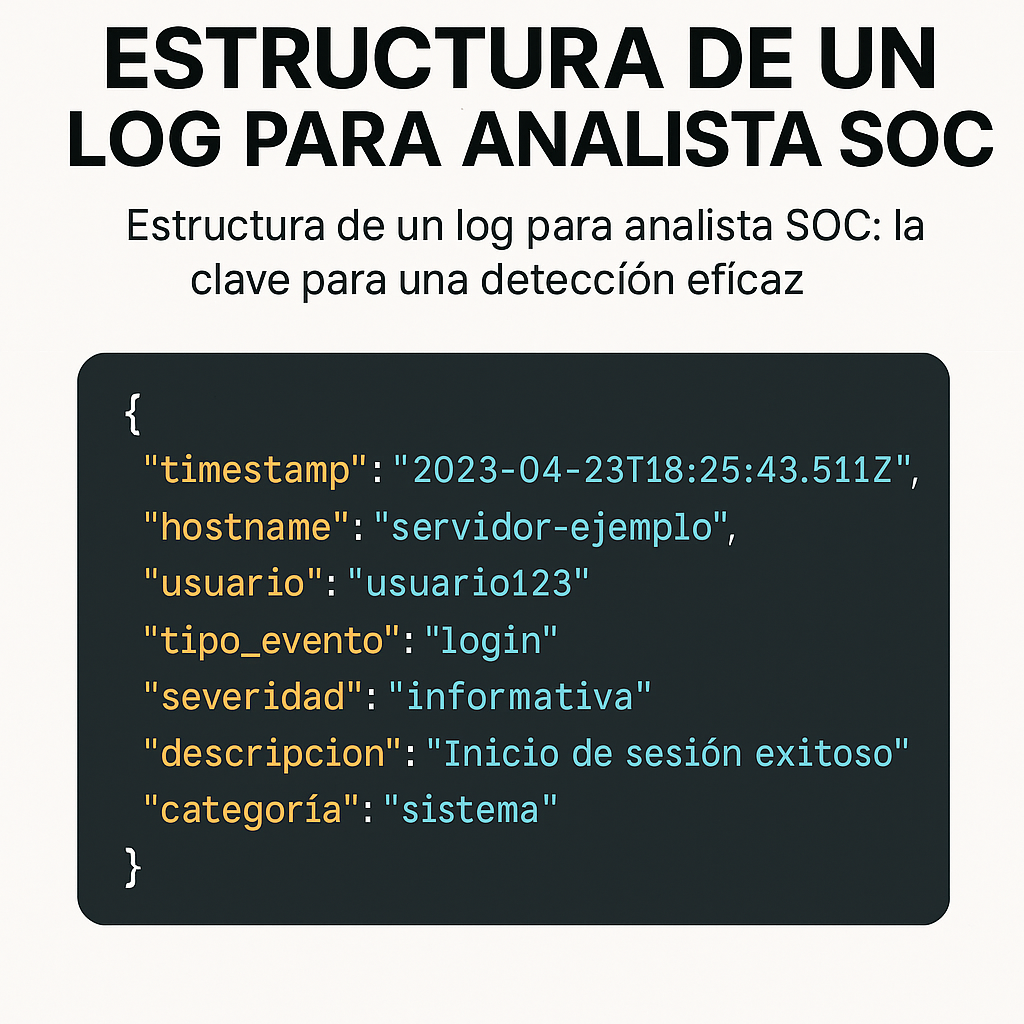
Estructura de un log para analista SOC: la clave para una detección eficaz
¿Por qué una estructura de log bien definida es vital para un analista SOC?
El corazón de cualquier centro de operaciones de seguridad (SOC) no está en sus pantallas, sino en sus logs. Sin una estructura clara, el ruido supera a los datos útiles, y el tiempo de respuesta ante incidentes se convierte en una pesadilla. ¿Estás listo para convertir el caos en orden?
1. ¿Qué es un log y por qué es esencial para el SOC?
Los logs son registros digitales generados por sistemas, redes, aplicaciones o dispositivos. Para un analista SOC, son la primera línea de defensa, permitiendo detectar comportamientos anómalos, correlacionar eventos y prevenir ciberataques.
2. Estructura ideal de un log: Elementos clave
Para que un log sea útil, debe estar normalizado y contener información crítica. La estructura mínima recomendada debe incluir:
- Timestamp (marca de tiempo): Hora exacta del evento. Ideal en formato UTC y con precisión de milisegundos.
- Hostname o IP del origen: ¿De dónde proviene el evento?
- Usuario o ID del proceso: ¿Quién o qué lo ejecutó?
- Tipo de evento: Login, acceso denegado, error, ejecución de comando, etc.
- Severidad o criticidad: Permite priorizar eventos.
- Descripción detallada: ¿Qué ocurrió exactamente?
- Categoría o etiqueta: Firewall, sistema, antivirus, etc.
3. ¿Qué formatos son más efectivos para los logs?
- JSON: Facilita la automatización, el filtrado y el análisis con herramientas SIEM.
- CEF (Common Event Format): Muy usado en entornos corporativos.
- LEEF (Log Event Extended Format): Popular en soluciones IBM.
Tip: Siempre prioriza logs estructurados frente a logs planos. Esto acelera la detección de amenazas.
4. Casos de uso real en el SOC
- Detección de movimientos laterales: Cuando un atacante se mueve de un sistema a otro.
- Correlación de eventos sospechosos: Unión de múltiples logs para detectar patrones.
- Análisis forense: Trazabilidad posterior a un incidente.
Conclusión
Una estructura de log clara y estandarizada no solo optimiza el trabajo de los analistas SOC, sino que también reduce el tiempo de detección y mejora la respuesta ante incidentes. Si tu organización aún no ha invertido en esta práctica, es momento de replantearlo.
Fuente imagen: https://sdmntprnorthcentralus.oaiusercontent.com/files/00000000-cfe0-622f-92cc-b8d873447f1a/raw?se=2025-08-30T19%3A44%3A50Z&sp=r&sv=2024-08-04&sr=b&scid=08dbfba1-b432-5f5d-8fe8-0bcb9d9a4074&skoid=add8ee7d-5fc7-451e-b06e-a82b2276cf62&sktid=a48cca56-e6da-484e-a814-9c849652bcb3&skt=2025-08-29T19%3A51%3A30Z&ske=2025-08-30T19%3A51%3A30Z&sks=b&skv=2024-08-04&sig=b8%2B0LfUxYurmccNfSI4Ct/j5cKw9l5P5Ysc3NetgLrs%3D