
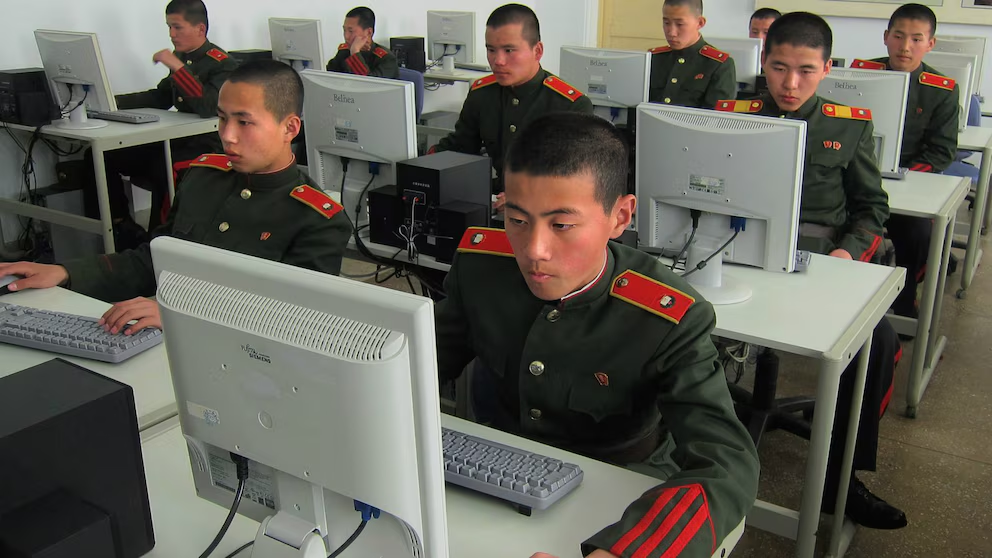
Ciberataques, espionaje y deepfakes: cómo los hackers de Corea Norte se volvieron los más temibles del mundo.
¿Cómo logró una de las naciones más aisladas del planeta convertirse en una superpotencia cibernética? Con apenas acceso a Internet, Corea del Norte ha construido un ejército de miles de hackers que hoy amenaza la seguridad digital global. Su poder no reside en tanques ni aviones, sino en malware, deepfakes y millones de dólares robados.
Historia: Del aislamiento al dominio digital
- Orígenes durante la posguerra: Tras la Guerra de Corea, el régimen adoptó tácticas asimétricas. En los 90s nacieron las primeras unidades de ciberguerra.
- Creación del RGB: En 2009 se formalizó el Buró General de Reconocimiento, epicentro del espionaje y sabotaje digital.
- Primera gran ofensiva: “Operación Troy” (2009) mostró el poder emergente norcoreano, al atacar la Casa Blanca y la Casa Azul con malware destructivo.
- Explosión bajo Kim Jong Un: Desde 2011, Corea del Norte multiplicó sus hackers y sofisticación, pasando de ataques DDoS a golpes quirúrgicos como WannaCry y el hackeo a Sony Pictures.
Estructura secreta: cómo se organiza su ejército digital
- RGB (Reconnaissance General Bureau): Mando central, alberga al infame Grupo Lazarus.
- Lazarus: Encargado de sabotaje y robo. Responsable de Sony, WannaCry y atracos bancarios.
- APT38 (BlueNoroff): Especialistas en ciberatracos financieros. Más de $1.500 millones robados.
- Andariel y Kimsuky: Dedicados al espionaje surcoreano y objetivos estratégicos internacionales.
- APT37: Contrainteligencia. Ataca desertores y ONGs.
- Departamento del Frente Unido: Controla el “ejército de trolls” y propaganda online.
Formación y reclutamiento: la fábrica de genios
- Desde niños: Detectan talentos desde primaria, los educan en escuelas de élite como Keumseong.
- Universidades clave: Kim Il Sung, Kim Chaek y Mirim University forman a los futuros cibersoldados.
- Entrenamiento en el extranjero: En China o Rusia, bajo identidades falsas.
- Incentivos de élite: Vivienda en Pyongyang, estipendios en moneda fuerte y estatus social garantizado.
Tácticas de ataque: más allá del hacking
- Phishing dirigido (Spear Phishing): Engaños elaborados, como la “Operación Dream Job”.
- Malware personalizado: Desde ransomware hasta herramientas destructivas como Destover.
- Deepfakes y AI: Usan rostros sintéticos para infiltrarse en entrevistas laborales y plataformas TI.
- Robo de criptomonedas: Más de $1.700 millones sustraídos en 2022.
- Infiltración laboral: Se hacen pasar por empleados remotos y extraen código fuente o piden rescates.
Actualidad: El enemigo invisible
- El grupo Lazarus sigue activo, ahora usando IA y técnicas de evasión avanzadas.
- Empresas como Google y KnowBe4 han detectado contrataciones encubiertas.
- En 2025, EE. UU. desarticuló una red de más de 60 falsos freelancers norcoreanos en empresas americanas.
Principales ciberataques de Corea del Norte
1. Hackeo a Sony Pictures (2014)
En noviembre de 2014, el grupo «Guardians of Peace», vinculado a Corea del Norte, perpetró un ataque masivo contra Sony Pictures Entertainment. Se filtraron películas no estrenadas, correos internos y documentos confidenciales. El FBI atribuyó el ataque directamente al régimen norcoreano, motivado por la comedia «The Interview», que ridiculizaba a Kim Jong-un.
Fuente: Wikipedia – Sony Hack
2. Ransomware WannaCry (2017)
El ransomware WannaCry se propagó a nivel global en mayo de 2017, afectando a más de 200,000 sistemas en 150 países. Cifraba archivos y exigía rescates en Bitcoin. Entre los afectados estuvieron el NHS del Reino Unido y Telefónica en España. Fue atribuido al grupo Lazarus por agencias como el FBI y la NSA.
Fuente: Wikipedia – WannaCry
3. Robo al Banco de Bangladesh (2016)
Hackers norcoreanos intentaron robar 951 millones de dólares del Banco Central de Bangladesh mediante transferencias fraudulentas en el sistema SWIFT. Aunque se recuperó la mayoría, lograron sustraer 81 millones. Este ataque mostró su capacidad para operaciones financieras complejas.
Fuente: Wikipedia – Bangladesh Bank Heist
4. Robo de criptomonedas a Bybit (2025)
En febrero de 2025, el grupo Lazarus ejecutó un ciberataque contra la plataforma de intercambio Bybit, robando aproximadamente 1.5 mil millones de dólares. El FBI confirmó la responsabilidad norcoreana, marcando un récord en robos de criptoactivos.
Fuente: The Guardian – Bybit Hack
5. Infiltración en el mercado laboral remoto (2025)
Corea del Norte ha estado infiltrando empresas extranjeras mediante identidades falsas y deepfakes para conseguir trabajos remotos. Estos “freelancers” se infiltran en equipos de desarrollo para robar datos, código fuente o realizar ataques desde dentro.
Fuente: Wired – Infiltración Laboral
6. Ataques a infraestructuras críticas
Se han detectado múltiples intentos de sabotaje contra sectores esenciales como salud, energía y servicios públicos, principalmente en EE. UU. y Corea del Sur. Corea del Norte usa estas tácticas como presión geopolítica y fuente de financiación mediante ransomware.
Fuente: CISA – APTs norcoreanos
Conclusión:
El “ejército cibernético” norcoreano demuestra que la guerra del siglo XXI se libra con algoritmos, no con balas. Su habilidad para reinventarse, infiltrar empresas y desafiar al orden global lo convierte en una amenaza sin precedentes. La comunidad internacional debe aprender de sus tácticas para anticiparse, pues en el ciberespacio, el primer golpe casi siempre es el más devastador.
Fuente: ABC News. (2017, 20 de septiembre). North Korea’s hacking abilities ‘beyond imagination,’ defector says. ABC News. Recuperado de https://abcnews.go.com
Al Jazeera (Yoon, S.). (2011, 20 de junio). North Korea recruits hackers at school. Al Jazeera English. Recuperado de aljazeera.comaljazeera.com.
Army University Press (Stanhope, C.). (2017). El apoyo cibernético norcoreano a las operaciones de combate. Military Review Edición Hispanoamericana, 97(4). Recuperado de armyupress.army.milarmyupress.army.mil.
Heritage Foundation (Maxwell, D.). (2021). North Korean Cyberattacks: A Dangerous and Evolving Threat. Heritage Foundation Report No. 3607. Recuperado de heritage.orgheritage.org.
Miller, M. & Nickel, D. (2025, 12 de mayo). Tech companies have a big remote worker problem: North Korean operatives. Politico. Recuperado de politico.compolitico.com.
Reuters (Park, J. & Pearson, J.). (2014, 5 de diciembre). In North Korea, hackers are a handpicked, pampered elite. Reuters. Recuperado de reuters.comreuters.com.
Reuters (Smith, J.). (2023, 1 de febrero). Crypto hacks stole record $3.8 billion in 2022, led by North Korea groups – report. Reuters. Recuperado de reuters.comreuters.com.
United States Department of Justice (2018, 6 de septiembre). North Korean Regime-Backed Programmer Charged With Conspiracy to Conduct Multiple Cyber Attacks and Intrusions. (Press Release). Recuperado de justice.govjustice.gov.
United States Government (FBI/DoS/Treasury). (2022). Guidance on DPRK Information Technology Workers. Recuperado de politico.compolitico.com.
Unit 42 – Palo Alto Networks (Reddy, S.). (2025, 23 de abril). North Koreans use real-time deepfake tech to hide identities in job interviews. NK News. Recuperado de nknews.org.
Zscaler (2023, 30 de marzo). North Korea’s APT37 exposed: Details of a Compromised Developer Repository. Zscaler ThreatLabz Report. Recuperado de cloud.google.comcloud.google.com.
Fuente imagen: https://www.infobae.com/america/mundo/2018/10/03/vinculan-a-hackers-de-corea-del-norte-con-una-ola-de-ciberataques-a-bancos-en-todo-el-mundo/